


AITI Tech Limited е един от водещите производители и доставчици на usg6000e-s17. С над 20 години опит, горещо ви приветстваме да закупите на едро евтини usg6000e-s17 на склад тук от нашата фабрика. Всички наши продукти са с високо качество и ниска цена. Свържете се с нас за ценова листа.
Huawei USG6000E-S17 следващо-поколение защитна стена
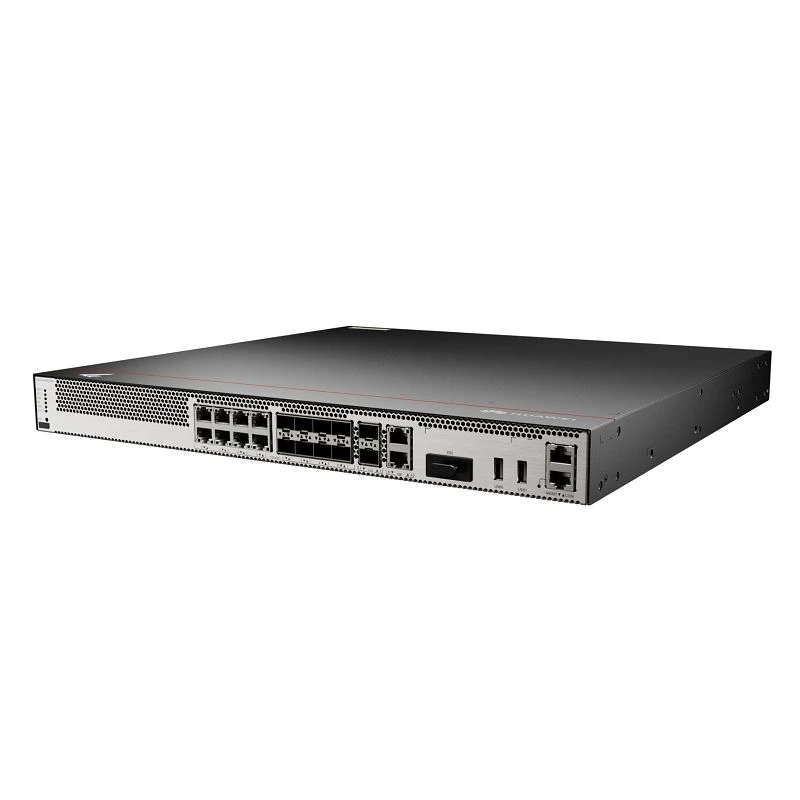
Huawei USG6000E-S17 е водещата 1U шкаф-монтируема защитна стена от следващо-поколение (NGFW) в серията USG6000E, проектирана за централи на големи предприятия, периметри на центрове за данни и кампуси с висок-натоварен трафик. Осигурявайки най-високата пропускателна способност на сигурността в серията, S17 разполага с ултра{10}}плътни 10GE портове и поддръжка за 40GE разширение, което го прави най-добрият избор за-критични среди, които изискват безкомпромисна производителност и цялостна защита от заплахи.


Портове
Портове за фиксирана услуга:8 × 10/100/1000BASE-T RJ45 електрически портове, 4 × GE Combo порта (споделени медни/фибри), 12 × 10GBASE-R SFP+ оптични портове
Портове за управление:1 × конзолен порт (RJ45), 1 × порт за управление (RJ45)
USB порт:1 × USB 2.0 порт
Разширителни слотове:2 × слота за гъвкава интерфейсна карта (FIC), поддържащи опционални интерфейсни модули 10GE/25GE/40GE за бъдеща мащабируемост
Захранване:Вградено-захранване с променлив ток с поддръжка за опционални двойни излишни захранвания, за да се гарантира надеждност-от операторски клас
Стек от технологии за сигурност
- Защитна стена от следващо-поколение (NGFW):Приложение-, потребител-, съдържание- и време-базирана проверка на състоянието с интелигентен контрол на правилата за прецизно управление на достъпа.
- Система за предотвратяване на проникване (IPS):Съвпадението-на сигнатури в реално време, анализът на аномалиите на протокола и-откриването на базата на поведение точно идентифицират и блокират експлойти, злонамерен софтуер и C&C трафик.
- Gateway Antivirus (AV):Flow-базирано антивирусно сканиране с интеграция на облачна пясъчна среда, премахване на злонамерени файлове на ръба на мрежата с висока производителност.
- URL филтриране:Категории,-базирани на облак-базирано URL филтриране, използващо обширна база данни, което позволява гъвкави политики за уеб достъп и съответствие с нормативните изисквания.
- Контрол на приложението:Дълбоката инспекция на пакети (DPI) точно идентифицира над 6000 приложения, улеснявайки приоритизирането на трафика и-налагането на сигурност за специфично приложение.
- VPN:Високо{0}}производителен IPsec VPN, SSL VPN (отдалечен достъп), L2TP VPN и GRE, с хардуерно-ускорено криптиране и интелигентен избор на връзка за стабилна хибридна мрежа.
- Криптирана проверка на трафика:SSL/TLS дешифрирането и проверката разкриват заплахи, скрити в криптирани сесии, балансирайки сигурността със спазването на поверителността.
- Информираност за потребителя и самоличността:Безпроблемна интеграция с LDAP/AD, RADIUS и локално удостоверяване за налагане на ролев-базиран контрол на достъпа и-управлявани политики за самоличност.
- Висока наличност и надеждност на връзката:Поддържа Active/Standby HA, Active/Active HA, агрегиране на връзки и балансиране на натоварването на много-ISP, за да се гарантират непрекъснати бизнес операции.
- Облачно-базирано управление:Внедряване без{0}}докосване чрез платформата за управление на облак на Huawei и SecoManager, предлагащо централизирано управление на правилата и видимост в-реално време.
- Готов за IPv6:Изчерпателна поддръжка на IPv4/IPv6 двоен-стек, включително IPv6 динамично маршрутизиране (RIPng, OSPFv3) и IPv6 политики за сигурност за бъдещи-готови мрежи.
- Сътрудничество за сигурност:Нативно интегриран с решението HiSec за автоматизирано споделяне на информация за заплахи и координиран отговор между защитни стени, пясъчни кутии и SOC.
С ултра-плътна 10GE свързаност, двойни слотове за разширение, поддържащи 40GE, и най-високо{3}}мощност за обработка на сигурността, USG6000E-S17 е идеалната NGFW платформа за широкомащабни-корпоративни мрежи, изискващи изключителна пропускателна способност и усъвършенствана защита от заплахи.
Популярни тагове: usg6000e-s17, usg6000e-s17 доставчици, шлюз за мрежова сигурност


